Qual endereço o MXterm Pro usa no acesso remoto com Tailscale?
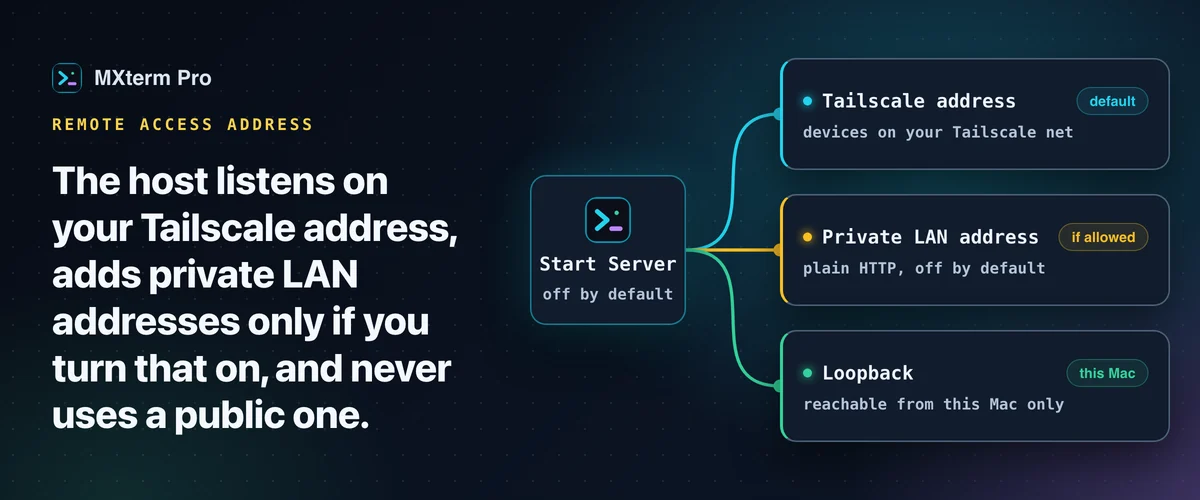
No acesso remoto com Tailscale do MXterm Pro, o endereço de acesso é o seu endereço do Tailscale. Desde a 1.1.30, a LAN não o substitui: ela vem desativada por padrão e, quando você a permite, o MXterm Pro escuta nos endereços da sua rede privada em paralelo com o Tailscale. Ele nunca faz bind em um endereço público. O servidor host vem desativado por padrão, e nada escuta outros dispositivos até você clicar em Iniciar servidor em Configurações → Acesso remoto e dispositivos pareados. Uma configuração separada também pode iniciá-lo quando o MXterm abre.
O host remoto do MXterm Pro não inicia sozinho por padrão
O host remoto do MXterm Pro vem desativado por padrão. Ele só inicia quando você clica em Iniciar servidor em Configurações → Acesso remoto e dispositivos pareados, e nada escuta outros dispositivos até lá. Por padrão, o servidor não inicia quando o app abre. Em Acesso autônomo, na mesma página de Configurações, a opção "Iniciar o servidor host quando o MXterm abrir" muda isso, e ela fica desligada até você ativar.
O servidor também não inicia depois de reiniciar o Mac, a menos que "Iniciar o servidor host quando o MXterm abrir" esteja ativada (junto com Abrir ao iniciar sessão em Configurações → Geral). Com essa opção desligada, você clica em Iniciar servidor de novo. Os compartilhamentos de painel sobrevivem a uma reinicialização do app desde a 1.1.30: um compartilhamento foi feito para voltar quando o seu painel volta, só antes do prazo, e um compartilhamento que não pode ser verificado é descartado.
Se o Mac trocar de rede com o host em execução, por exemplo ao sair do repouso em outro Wi-Fi, as Configurações mostram o servidor como parado e exibem Iniciar servidor de novo. Clique nele para escutar nos endereços que o Mac tem agora.
Com esse desenho, o MXterm Pro nunca abre o host remoto para outros dispositivos sem que você clique em Iniciar servidor ou ative a opção de iniciar com o app, e nenhuma das duas vem ativada por padrão. Se você fechar o app ou sair dele, os sockets que escutam são fechados e nenhum endereço fica aberto.
Em quais endereços o MXterm Pro escuta: Tailscale, e LAN só se você permitir
Ao clicar em Iniciar servidor, o MXterm Pro inicia um listener por endereço. O primeiro é o seu endereço do Tailscale. Os outros são os endereços da sua LAN privada, mas só se você ativou Permitir dispositivos na minha rede local em Configurações → Acesso remoto e dispositivos pareados → Avançado. Ele nunca escuta em loopback, em um endereço público nem em um curinga, e no máximo em 4 endereços ao mesmo tempo. A porta padrão é a 6868, subindo até a 6877 se a anterior estiver em uso.
Antes da 1.1.30, o host fazia bind em um único endereço e passava sozinho do Tailscale para a LAN. Essa cadeia acabou. O Tailscale e a LAN agora rodam em paralelo, cada listener sabe em que tipo de rede está, e a LAN nunca é tratada como criptografada. Se você mudar a opção com o servidor em execução, os listeners são adicionados ou removidos sem reiniciar.
Se o seu Mac tiver um endereço do Tailscale, um dispositivo da sua rede Tailscale pode alcançar o host, mas ainda precisa parear com o código de pareamento de 6 caracteres ou com a senha de acesso, e só consegue abrir os painéis que você compartilhar (somente visualização ou com controle, opcionalmente até um prazo). Senhas de acesso permanentes exigem o plano Pro. O plano Free tem uma senha Temporária de até 8 horas, e o Pro, de até 7 dias. Uma senha precisa ter pelo menos 6 caracteres.
No Free, um outro computador por vez pode controlar este Mac, e você pode compartilhar até 5 painéis ao mesmo tempo. O app MXterm para celular (iPhone, iPad) não conta para o limite de computadores, e um navegador também não. Os limites de hosts SSH, membros da Control Room (antes War Room) e Máquinas valem quando você cria um item novo e nunca fecham o que já está aberto.
Sem o Tailscale, nada escuta na sua rede até você ativar o acesso pela LAN. Com o Tailscale ausente e a LAN desativada, Iniciar servidor não inicia e avisa isso. O loopback só é usado quando o Mac não tem rede nenhuma, e então só este Mac o alcança.
Se você instalar o Tailscale depois de iniciar o host pela primeira vez, pare o servidor e clique em Iniciar servidor de novo para que o novo endereço do Tailscale seja detectado.
Guia relacionadoComo evitar que o SSH caia no seu MacBook por tempo limiteO que cada endereço de escuta significa para o alcance
O endereço de acesso remoto do MXterm Pro decide quais dispositivos alcançam o seu host remoto. Um endereço do Tailscale é acessível por qualquer dispositivo conectado à mesma rede Tailscale, onde quer que esteja. Um endereço de LAN privada, depois que você o permite, é acessível por dispositivos que conseguem rotear até esse endereço privado, em geral o mesmo Wi-Fi ou a mesma LAN. Um listener em loopback, usado só sem rede, é acessível apenas pelo próprio Mac.
Em todos os casos, o MXterm Pro nunca faz bind em um endereço IP público. O host não é acessível diretamente pela internet.
O Tailscale conecta seus dispositivos diretamente sempre que consegue e usa os servidores de relay DERP só como último recurso (veja tailscale.com/kb/1232). Um endereço de LAN privada não exige software extra, mas só funciona ao alcance do seu roteador.
Como achar seu IP do Tailscale (se você usa Tailscale)
Se o MXterm Pro está escutando no seu endereço do Tailscale, ele aparece direto no card do host em Configurações → Acesso remoto e dispositivos pareados, com o título "Servidor host · Tailscale". Você também pode executar tailscale status em qualquer janela de terminal desse Mac. A saída mostra seu IP do Tailscale (veja a referência da CLI em tailscale.com/cli).
Se o Tailscale não estiver instalado, só os listeners da LAN podem rodar, e só se você permitiu o acesso pela LAN.
A porta: 6868, e por que ela pode subir até 6877
O host remoto do MXterm Pro escuta na porta 6868 por padrão. Se ela já estiver em uso no seu Mac, o MXterm Pro tenta a 6869, depois a 6870, e segue até a 6877. Depois de uma inicialização, ele tenta primeiro a porta que usou da última vez, então um endereço salvo continua funcionando. Isso evita configurar a porta na mão quando a padrão está ocupada.
Ao adicionar o host como uma Máquina em um Mac cliente, você informa o endereço completo, com a porta: http://100.64.1.5:6868 (exemplo com Tailscale). O código de pareamento, ou a senha de acesso do host se você ativou uma, é digitado separadamente no app. A senha de acesso é aceita pelo Tailscale ou, se você ativou a LAN, pela sua rede local. O loopback a recusa.
A LAN não é criptografada: o que você precisa saber
Quando você ativa o acesso pela LAN, o tráfego nesse endereço não é criptografado. É HTTP puro na rede local, não HTTPS. Qualquer pessoa no mesmo Wi-Fi ou na mesma sub-rede poderia observar esse tráfego. O próprio app e o guia de uso documentam isso, e a opção pede que você confirme antes de ativá-la.
Se você precisa de tráfego criptografado, use um endereço do Tailscale. O Tailscale protege o tráfego entre os nós com criptografia ponta a ponta (veja tailscale.com/kb/1153). O servidor host do MXterm Pro não tem opção de HTTPS em um endereço de LAN, então a criptografia nesse caminho vem só do Tailscale. A senha de acesso também funciona na LAN, mas, como a LAN é HTTP puro, prefira o Tailscale para qualquer coisa sensível.
Um dispositivo pareado recebe o próprio token, que você pode revogar por dispositivo em Configurações → Acesso remoto e dispositivos pareados, e os dispositivos pareados continuam pareados depois de reiniciar o host. Um dispositivo sem uso por 30 dias precisa parear de novo.
SSH com vários painéis, Command Recipes (Cmd+J) e uma Control Room (antes War Room) multiagente: comece grátis.
Já tem o MXterm Pro? Leia o guia de configuração →
Novo no MXterm Pro? Veja os preços →
Perguntas frequentes
Não. O MXterm Pro nunca faz bind em um endereço público. Ele escuta em um endereço do Tailscale e, só se você permitir, em endereços de LAN privada. Nunca escuta em um IP público roteável.
A porta 6868 por padrão. Se ela estiver ocupada, o MXterm Pro sobe até a porta 6877. O endereço completo, com a porta, aparece no card do host em Configurações → Acesso remoto e dispositivos pareados.
Sim, na sua rede local. A LAN vem desativada por padrão, então, sem o Tailscale, nada escuta até você ativar Permitir dispositivos na minha rede local em Configurações → Acesso remoto e dispositivos pareados → Avançado. Depois disso, outros dispositivos dessa rede alcançam o host por HTTP puro. O Tailscale é o caminho criptografado, então prefira-o se o tiver instalado.
Sim. A senha de acesso é aceita pelo Tailscale e, se você ativou a LAN, pela sua rede local. Só o loopback a recusa. Na LAN ela trafega em HTTP puro, então prefira o Tailscale para qualquer coisa sensível.
Sim. A senha de acesso é aceita pelo Tailscale e, se você ativou a LAN, pela sua rede local. Só o loopback a recusa. Na LAN ela trafega em HTTP puro, então prefira o Tailscale para qualquer coisa sensível.
Executetailscale status em um terminal no Mac host. A saída mostra seu IP do Tailscale (referência da CLI: tailscale.com/cli). Você também encontra o IP no card do host em Configurações → Acesso remoto e dispositivos pareados.